国連規則 R151/R159/R158
詳細はこちら

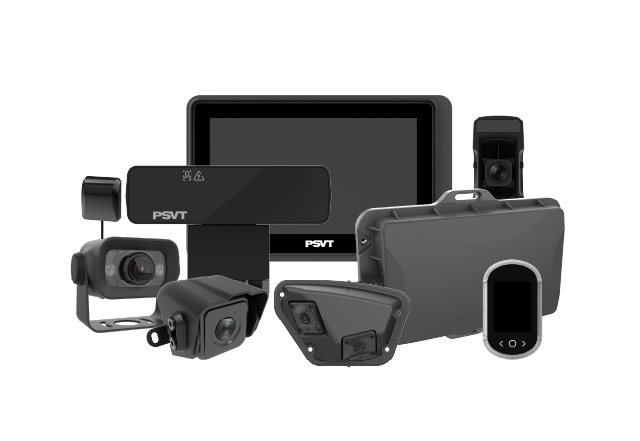
フリートビデオは現在、事故調査、ドライバーコーチング、請求管理、および商用車の安全性において中心的な役割を果たしています。しかし、カメラはドライバー、乗客、歩行者、車両の位置、日常の行動も記録する可能性があります。これにより、プライバシーは深刻な運用上の問題となります。ヨーロッパのフリートオペレーターにとって、より良い安全性が管理されていない監視に依存すべきではないため、GDPRに配慮したフリートカメラの重要性が高まっています。GDPRに配慮したフリートカメラは、単にプライバシー通知を付けたドライブレコーダーではありません。それは、明確な目的、比例原則に基づく収集、管理されたアクセス、制限された保持、そして説明責任のあるデータ利用を中心に設計された、GDPRに配慮したフリートカメラ、プラットフォーム、および運用プロセスです。
GDPRは技術的に中立であり、ビデオ監視を含む技術を通じた個人データの処理に適用されるため、GDPRに配慮したフリートカメラは重要です。GDPRの原則には、合法性、公平性、透明性、目的制限、データ最小化、保存制限、完全性、機密性、および説明責任が含まれます。これは、GDPRに配慮したフリートカメラの選定において、解像度、夜間撮影、ストレージ、4G、AIだけでなく、より多くの要素を考慮する必要があることを意味します。GDPRに配慮したフリートカメラは、日々のフリート運用においてプライバシー管理を実用的なものにする必要があります。
「GDPRに配慮したフリートカメラ」という用語は、「自動的にGDPRに準拠している」と解釈すべきではありません。コンプライアンスは、フリートがデータを処理する理由と方法をどのように決定するかに依存します。欧州委員会は、処理の目的と手段を決定する組織が管理者(コントローラー)であり、処理者(プロセッサー)は管理者の代わりに行動すると説明しています。処理者の責任は、契約またはその他の法的行為によって管理される必要があります。GDPRに配慮したフリートカメラは、フリートがプライバシーを重視したワークフローを構築できるように設計されたソリューションです。GDPRに配慮したフリートカメラは、設定可能な録画、明確な保持管理、権限管理、アクセスログ、安全なデータ処理、および管理されたエクスポートまたは削除をサポートする必要があります。
デザインバイデフォルトおよびプライバシーバイデフォルトは特に重要です。欧州委員会のガイドラインでは、組織はデフォルトで必要なデータのみを処理し、短い保存期間を使用し、アクセス可能性を制限すべきであるとされています。したがって、GDPRに配慮したフリートカメラは、すべてのマネージャーがすべてのカメラチャンネルを必要としている、またはすべての録画が無期限の保存を必要としていると想定すべきではありません。
最も強力なGDPRに配慮したフリートカメラ戦略は、技術とポリシーを組み合わせたものです。GDPRに配慮したフリートカメラはデータフローを制御します。フリートポリシーは人間の行動を制御します。これらが相まって、監査可能なシステムを構築します。
GDPRに配慮したフリートカメラを設置する前に、各カメラが必要な理由を正確に定義します。「従業員の監視」や「一般的な監視」は、比例原則に基づく導入を導くには広すぎます。より具体的な目的としては、事故調査、定義された高リスク運転イベントのレビュー、脆弱な道路利用者の保護、または確認された疲労および注意散漫アラート後のドライバーコーチングなどが考えられます。
目的制限はGDPRの中核となる原則です。組織は処理の具体的な目的を特定し、それらの目的を個人に伝える必要があります。データは、単に未定義の理由で収集されるべきではありません。
したがって、GDPRに配慮したフリートカメラプログラムは、各チャンネルを目的にマッピングする必要があります。GDPRに配慮したフリートカメラは、前方ビデオを使用して事故の証拠をサポートする場合があります。ドライバー向けカメラは、定義された疲労または注意散漫イベントをサポートする場合があります。ブラインドスポットカメラは、歩行者と自転車利用者の安全をサポートする場合があります。リアカメラは、後退時の事故をサポートする場合があります。
この目的マッピングにより、GDPRに配慮したフリートカメラの管理が容易になります。また、フリートが不要な機能に疑問を呈するのにも役立ちます。目的が事故調査である場合、継続的な音声録音は本当に必要でしょうか?目的がドライバーコーチングである場合、すべてのマネージャーに制限のないライブビューが必要でしょうか?
GDPRに配慮したフリートカメラは、フリートが一つの質問に繰り返し答えるのに役立てる必要があります。それは、「このデータは明示された安全目的を直接サポートしているか?」ということです。
データが多ければ自動的に安全性が向上するわけではありません。GDPRに配慮したフリートカメラは、定義された目的に必要なデータのみを収集およびアップロードするオプションをフリートに提供する必要があります。
欧州委員会のガイドラインでは、個人データは適切であり、関連性があり、必要な範囲に限定されるべきであるとされています。また、組織は必要なデータ量を評価し、無関係な収集を避けるべきであると述べています。フリートには継続的なクラウドアップロードが必要でしょうか?ローカルループ録画とイベントベースのアップロードを組み合わせることで、同じ目的を達成できるでしょうか?音声は必要でしょうか?フリートには顔認識が必要でしょうか、それともドライバーログインで十分でしょうか?すべての加速イベントでビデオクリップがトリガーされるべきでしょうか?
イベントベースのワークフローにより、GDPRに配慮したフリートカメラをより焦点を絞ったものにできます。たとえば、GDPRに配慮したフリートカメラは、ローカルループ録画を維持しつつ、事故、急ブレーキイベント、ドライバー疲労警告、または手動緊急トリガーが発生した後にのみクリップをアップロードできます。イベントベースのアップロードは自動的にコンプライアンスを満たすわけではありませんが、管理者に必要性と比例原則に対するより多くの制御権を与えます。
B2Bバイヤーにとって、これは有用な調達テストとなります。GDPRに配慮したフリートカメラは、「すべてのカメラ、すべての映像、常に」というモデルを強制するのではなく、きめ細かい設定を提供する必要があります。
ドライバー向けビデオは、車内で作業者を継続的に撮影する可能性があるため、最も懸念を生じさせることがよくあります。したがって、GDPRに配慮したフリートカメラは、車内監視に対するより管理されたアプローチをサポートする必要があります。
安全上の根拠から始めます。GDPRに配慮したフリートカメラは、疲労、携帯電話の使用、喫煙、シートベルトの状態、または注意散漫を検出していますか?システムはアラート発生後に短いイベントクリップを送信しますか、それともマネージャーはいつでも選択してドライバーをライブで監視できますか?コーチングや懲戒処分を行う前に、AIイベントは検証されますか?
GDPRに配慮したフリートカメラは、フリートが安全イベントを無制限の監視から分離できるようにする必要があります。ロールベースのアクセス、イベントレベルの権限、制限されたライブビュー、設定可能な録画、および監査ログは、すべてより比例原則に合ったワークフローをサポートできます。
作業者の監視は侵襲的である可能性があります。英国ICOは、EU GDPRではなく英国GDPRに関連するガイドラインの中で、業務用車両の監視は正当化されるべきであり、プライベートな車両使用が許可されている場合、プライベート使用時の監視が正当化されることはほとんどないと指摘しています。
社内では、GDPRに配慮したフリートカメラを「ドライバーを監視する」ためのツールとして提示すべきではありません。より強力なメッセージは、GDPRに配慮したフリートカメラが、文書化されたアクセスルールのもとで定義された安全イベントを特定するものであるということです。
「念のため」と言って映像を保持しておくと、不要なプライバシーリスクが生じる可能性があります。GDPRに配慮したフリートカメラは、短く定義された保持期間、および自動削除または上書きをサポートする必要があります。
欧州委員会のガイドラインでは、個人データは、処理の理由および関連する法的義務を考慮し、可能な限り短い期間保存されるべきであるとされています。組織は、削除またはレビューの期限を設定する必要があります。保持期間は、目的と状況に従うべきです。通常のループ映像は短い保持期間を持つ場合があります。事故クリップは、保険請求または法的調査が進行中の間、保持する必要があるかもしれません。AIコーチングイベントは、別のレビュースケジュールに従う場合があります。
優れたGDPRに配慮したフリートカメラは、自動上書き、設定可能な保持、イベントロック、および関連証拠の管理された保存をサポートする必要があります。これにより、手動削除への依存が軽減されます。
フリートは、GDPRに配慮したフリートカメラからダウンロードされたクリップも管理する必要があります。GDPRに配慮したフリートカメラプラットフォームはビデオを自動的に削除するかもしれませんが、マネージャーが映像を個人のラップトップ、メッセージグループ、または管理されていない共有フォルダにコピーしている場合、その管理には限られた価値しかありません。
完全なGDPRに配慮したフリートカメラポリシーは、撮影から最終削除までの映像を管理します。
GDPRに配慮したフリートカメラは、すべてのユーザーに同じ可視性を与えるべきではありません。安全ディレクター、車庫管理者、保険スペシャリスト、IT管理者はそれぞれ異なる責任を持っています。
したがって、ロールベースのアクセスはGDPRに配慮したフリートカメラの中心的な機能です。権限は、フリート、地域、車庫、車両グループ、カメラチャンネル、イベントタイプ、およびユーザーロールによって分離できます。保険チームは事故映像を必要とするかもしれませんが、日常的なドライバー向けイベントは必要ないかもしれません。IT管理者は、ビデオを見ずにデバイスヘルス情報を必要とする場合があります。
欧州委員会のプライバシーバイデフォルトのガイドラインには、デフォルトのプライバシー保護の一部として、アクセス可能性の制限が具体的に含まれています。GDPRに配慮したフリートカメラは、その原則をシンプルなデフォルトに変換する必要があります。つまり、ユーザーは必要なものだけを見るということです。
監査ログも同様に価値があります。GDPRに配慮したフリートカメラは、承認された管理者が誰が映像を閲覧、エクスポート、ダウンロード、または削除したかを特定するのに役立てる必要があります。これにより説明責任が強化され、不適切なアクセスの調査がサポートされます。
多国籍フリートの場合、GDPRに配慮したフリートカメラのアクセスモデルは、地理的な責任も反映する必要があります。1つのGDPRに配慮したフリートカメラプラットフォームを使用しているからといって、ある国のマネージャーが自動的に他のすべての市場のドライバー映像を必要とするわけではありません。
フリートの購入者は、カメラの解像度、低照度性能、IP等級、動作温度、ストレージ、AIを比較することがよくあります。しかし、GDPRに配慮したフリートカメラは、クラウドおよびデータ処理の決定でもあります。
フリートは、GDPRに配慮したフリートカメラのビデオがどこに保存されているか、どのように送信されるか、誰が処理できるか、どのサブプロセッサーが関与しているか、そして顧客がサービスを終了したときに何が起こるかを理解する必要があります。欧州委員会は管理者と処理者を区別し、処理者の義務を契約で定義することを要求しています。GDPRに配慮したフリートカメラのプロバイダーは、データ処理条件、セキュリティ管理、削除手順、サブプロセッサーのガバナンス、およびデータの場所について議論できる必要があります。「私たちのクラウドは安全です」では、エンタープライズとしての十分な回答ではありません。
国際的なデータ移転も精査する必要があります。EUのデータ保護規則は、関連する国際移転のために、十分性決定、標準契約条項、および拘束的企業準則などのメカニズムを提供しています。GDPRに配慮したフリートカメラは、常に単一のEU加盟国にデータを保存する必要があります。これは、フリートがデータフローを理解し、適切な保護措置を適用する必要があることを意味します。
調達チームにとって、クラウドアーキテクチャは、カメラを購入した後の隠れた技術的詳細としてではなく、GDPRに配慮したフリートカメラの一部として評価されるべきです。
7. ドライバーへの透明性を展開プロセスの一部にする
技術的に優れたGDPRに配慮したフリートカメラであっても、ドライバーがその機能を理解していないと、運用上で失敗する可能性があります。驚きは抵抗を生みます。曖昧な説明は疑念を生みます。
導入前に、フリートはどのカメラが設置されているか、どのようなデータが収集されるか、なぜGDPRに配慮したフリートカメラが使用されるのか、関連する映像がどのように保持されるか、誰がアクセスできるか、そして個人が適用されるデータ保護権利をどのように行使できるかを説明する必要があります。
欧州委員会のガイドラインでは、情報提供、アクセス、訂正、該当する場合の削除、制限、関連する場合のデータポータビリティ、および異議申し立てなどの権利について説明しています。GDPRに配慮したフリートカメラプログラムには、最初のリクエストが届く前に、実用的なリクエスト処理プロセスが必要です。
マネージャーにもトレーニングが必要です。GDPRに配慮したフリートカメラは優れた権限管理を備えていても、承認されたユーザーがドライバーのクリップをダウンロードして個人のメッセージグループで共有すれば、悪用される可能性があります。GDPRに配慮したフリートカメラのトレーニングでは、閲覧、エクスポート、共有、エスカレーション、証拠の保存、および削除についてカバーする必要があります。
透明性は法的な文言以上のものです。フリートの安全性において、透明性のある導入はチェンジマネジメントです。ドライバーは、安全目的を理解し、管理アクセスに対する明確な制限を目にすることができれば、GDPRに配慮したフリートカメラを受け入れやすくなります。
データ保護影響評価(DPIA)は、GDPRに配慮したフリートカメラプロジェクトの早期に検討する必要があります。欧州委員会のガイドラインでは、公共エリアの大規模かつ体系的な監視など、処理が個人の権利と自由に対して高いリスクをもたらす可能性がある場合、DPIAが必要であるとされています。GDPRに配慮したフリートカメラプログラムは、データ保護、法務、フリート安全、IT、および調達のステークホルダーを設計段階に巻き込む必要があります。
GDPRに配慮したフリートカメラにおいて、DPIAは処理を説明し、必要性と比例原則を検討し、リスクを特定し、保護措置を定義するのに役立ちます。EDPBは、公にアクセス可能なエリアの大規模かつ体系的な監視を重要なDPIAシナリオとして特定しています。
GDPRに配慮したフリートカメラのベンダーは、データフロー図、クラウドアーキテクチャ、保持管理、カメラ機能、AIの説明、権限モデル、およびセキュリティ情報を提供することで、評価をサポートできます。ただし、顧客はベンダーが管理者の法的判断を下せると想定すべきではありません。
早期のプライバシーレビューにより、GDPRに配慮したフリートカメラを車両タイプ、支店、およびヨーロッパ市場全体で標準化しやすくなります。
AIは、フリートビデオ市場におけるGDPRに配慮したフリートカメラの導入方法を変えつつあります。GDPRに配慮したフリートカメラは、疲労、注意散漫、携帯電話の使用、前方衝突リスク、車線逸脱、歩行者、自転車利用者、およびその他の定義されたイベントを検出する場合があります。
AIの最も強力な使い方は、焦点を絞ることです。安全チームに何時間もビデオを見せる代わりに、GDPRに配慮したフリートカメラは、承認されたレビューのために関連するクリップを提示できます。これにより、ドライバーコーチングをよりタイムリーにし、事故調査をより効率的にできます。
しかし、AIはデータ保護の責任をなくすものではありません。AIを使用するGDPRに配慮したフリートカメラにも、定義された目的、比例原則に基づくデータ収集、保持ルール、アクセス制御、セキュリティ、および人間のガバナンスが依然として必要です。
フリートは、AIの出力がどのように使用されるかを尋ねる必要があります。アラートはコーチングをトリガーしますか、それとも自動的な懲罰ですか?誤検知はレビューされますか?ドライバーはイベントに異議を唱えることができますか?重要な決定の前に人間の検証が必要ですか?
GDPRには、法的または同様に重大な影響を与える特定の完全に自動化された決定に関する保護が含まれています。したがって、GDPRに配慮したフリートカメラは、フリートのAI使用が個人に実質的な影響を与える可能性がある場合、人間のレビューをサポートする必要があります。
より良いB2Bメッセージは、「GDPRに配慮したフリートカメラはすべてを監視する」ではありません。「GDPRに配慮したフリートカメラは、管理されたルールの下で、承認された安全チームが定義されたイベントをより迅速に見つけるのに役立つ」です。
フリートビデオには、顔、車両登録情報、位置情報、顧客の施設、道路上の事故、およびドライバーの行動が含まれる場合があります。したがって、GDPRに配慮したフリートカメラは、接続されたデータシステムとして評価される必要があります。
セキュリティに関する質問では、デバイスの認証情報、通信、プラットフォーム認証、ユーザー権限、監査ログ、ソフトウェア更新、脆弱性対応、アカウント削除、およびクラウドセキュリティをカバーする必要があります。GDPRに配慮したフリートカメラは、フリートのより広範なITおよびサイバーセキュリティ管理に適合する必要があります。
サプライヤーにはインシデントプロセスも必要です。欧州委員会のガイドラインでは、個人データの侵害が個人の権利と自由に対してリスクをもたらす可能性がある場合、監督機関に遅滞なく、かつ組織が侵害を認識してから遅くとも72時間以内に通知しなければならないとされています。GDPRに配慮したフリートカメラプログラムには、承認された担当者、内部手順、マネージャー向けトレーニング、定期的なアカウントレビュー、および明確なエスカレーションパスも必要です。
GDPRに配慮したフリートカメラの調達において、プライバシーとサイバーセキュリティは、1080Pまたは2K解像度、夜間撮影、WDR、4G、Wi-Fi、GPS、ストレージ、AI精度、および車両グレードの耐久性と並んで考慮されるべきです。GDPRに配慮したフリートカメラは、フリートのデータインフラの一部です。
ベンダーを比較する際は、以下の質問をしてください。
GDPRに配慮したフリートカメラは、責任あるガバナンスを運用上で実現可能にする必要があります。プライバシーは、フリートマネージャーが毎日何十もの手動ステップを記憶することに依存してはなりません。
フリート安全市場では、プライバシーとビデオ証拠を対立する目標として提示することがあります。そうである必要はありません。適切に設計されたGDPRに配慮したフリートカメラは、不要な収集、アクセス、保持、および共有を減らしながら、定義された安全目的のためにビデオを収集できます。
プライバシー管理は運用を改善することもできます。イベントベースのアップロードは、安全チームがレビューする映像を減らすことができます。ロールベースのアクセスは、内部の混乱を減らすことができます。短い保持期間は、不要なストレージを減らすことができます。監査証跡は説明責任を強化できます。ドライバーへの明確なコミュニケーションは、導入を促進できます。この意味で、GDPRに配慮したフリートカメラは、プライバシー原則を規律あるフリートビデオプロセスに変換します。
重要なのは、データ保護を最終的な法的チェックボックスではなく、システム設計の要件として扱うことです。プライバシー管理を念頭に置いて、GDPRに配慮したフリートカメラを選択します。有効化前に目的を定義します。データを最小化します。保持ルールを設定します。アクセスを制限します。クラウドフローを理解します。AIワークフローを見直します。マネージャーとドライバーをトレーニングします。
OEM、物流会社、バス事業者、建設フリート、公共サービスフリート、およびその他の商用車組織にとって、次世代のビデオ安全性は、より安全で、よりスマートで、より説明責任のあるものであるべきです。GDPRに配慮したフリートカメラは、何としても録画を減らすことではありません。適切な管理のもとで、適切な安全目的のために適切なデータを収集し、使用することです。
フリートの安全性とプライバシーが一緒に設計されるとき、GDPRに配慮したフリートカメラは単なるコンプライアンス機能を超えたものになります。GDPRに配慮したフリートカメラは、信頼されるドライバーコーチング、より迅速な事故調査、スケーラブルなフリート管理、および責任あるAI搭載車両安全性のためのより強固な基盤となり得ます。